RODO a CRM – co musisz wiedzieć jako właściciel firmy
07.10.2026
RODO obowiązuje każdą firmę przetwarzającą dane osobowe — niezależnie od tego, czy zatrudniasz jedną osobę, czy pięćdziesiąt. Dane klienta w CRM-ie (imię, nazwisko, telefon, e-mail, historia kontaktu) to dokładnie takie dane osobowe, jak każde inne. Dobra wiadomość: zgodność z RODO nie wymaga prawnika na etacie — wymaga świadomego wyboru narzędzi i kilku prostych nawyków.
Co RODO faktycznie od Ciebie wymaga
- Podstawa prawna przetwarzania — musisz wiedzieć, na jakiej podstawie trzymasz dane klienta (np. umowa, zgoda, uzasadniony interes).
- Rejestr czynności przetwarzania — uproszczony dokument opisujący, jakie dane zbierasz i po co. Dla małej firmy to zwykle jedna–dwie strony, nie elaborat.
- Bezpieczeństwo danych — rozsądne środki techniczne: hasła, ograniczony dostęp, kopie zapasowe.
- Prawo klienta do informacji i usunięcia danych — musisz umieć odpowiedzieć, jakie dane o kimś przechowujesz, i móc je usunąć na żądanie.
Większość małych firm NIE musi wyznaczać Inspektora Ochrony Danych — kluczem jest proporcjonalność: obowiązki dopasowane do skali działalności, nie identyczne dla jednoosobowej firmy i korporacji.
Gdzie CRM wchodzi w grę
Tu zaczyna się różnica między narzędziami. Klasyczny CRM w modelu SaaS oznacza, że dane Twoich klientów fizycznie leżą na serwerach zewnętrznej firmy — często za granicą, czasem poza Unią Europejską. To nie jest automatycznie nielegalne, ale komplikuje odpowiedzialność: musisz sprawdzić umowę powierzenia przetwarzania danych, lokalizację serwerów, certyfikaty dostawcy.
Jeśli w razie naruszenia ochrony danych u dostawcy SaaS musisz zgłosić to do UODO w ciągu 72 godzin — a dowiadujesz się o naruszeniu z opóźnieniem, bo to nie Twój serwer — masz problem, którego mogłeś uniknąć.
Model, w którym dane zostają u Ciebie
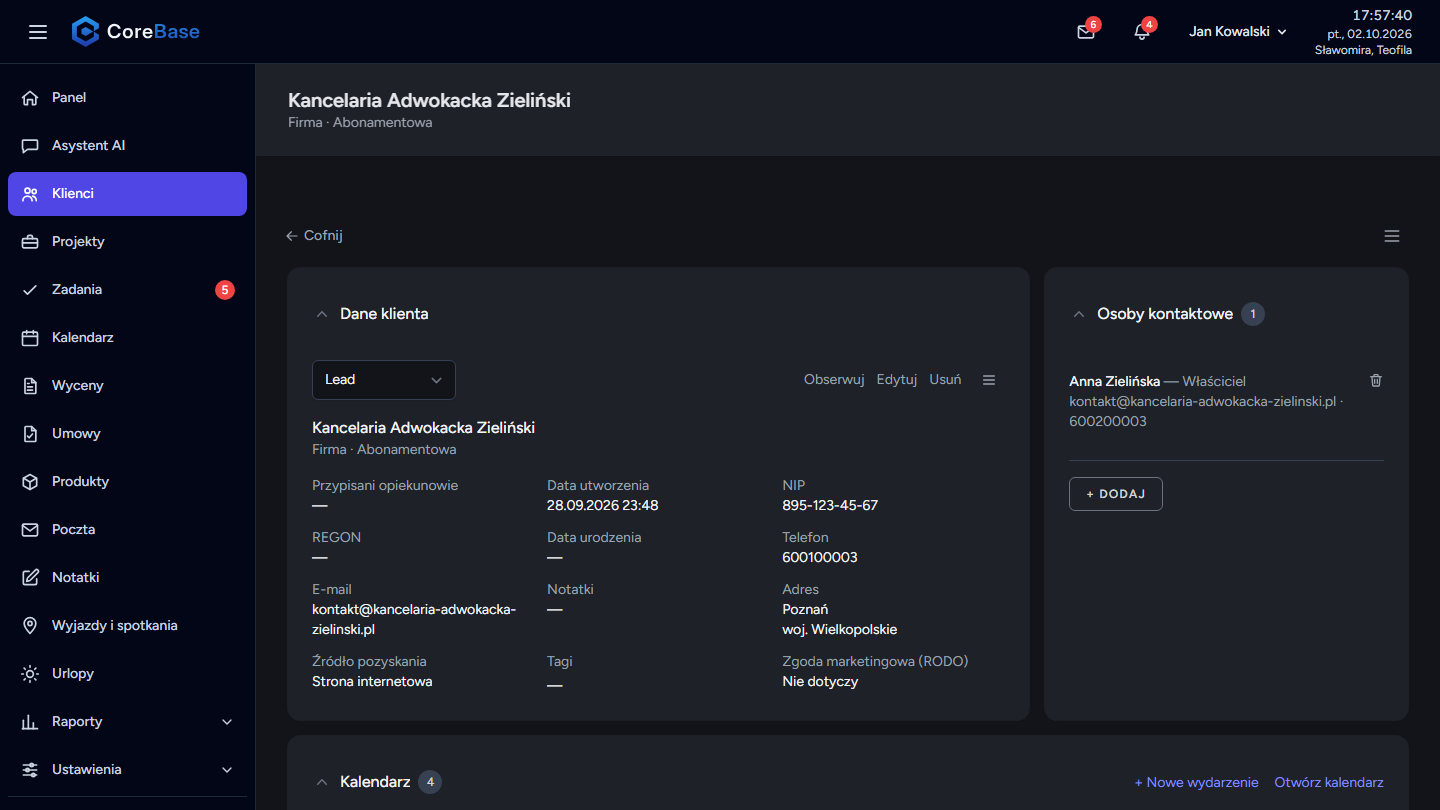
Istnieje trzecia droga poza "kup drogi serwer i zatrudnij administratora" a "oddaj dane cudzej chmurze": instalacja CRM na WŁASNYM hostingu, tym, który już opłacasz. CoreBase działa dokładnie tak — instalujesz go na swojej domenie, dane Twoich klientów nigdy nie trafiają na serwery CoreShift ani żadnej trzeciej firmy. To Ty jesteś administratorem danych i to Ty masz nad nimi pełną kontrolę, bez konieczności samodzielnego stawiania serwera od zera — instalacja działa na zwykłym, tanim hostingu współdzielonym.
Praktyczna checklista RODO dla małej firmy z CRM
- Sprawdź, GDZIE fizycznie leżą dane Twoich klientów w narzędziu, którego używasz.
- Ustal, kto w Twoim zespole ma dostęp do jakich danych — CRM z rolami i uprawnieniami znacznie to ułatwia.
- Upewnij się, że masz kopie zapasowe danych, niezależne od jednego urządzenia.
- Spisz krótki rejestr czynności przetwarzania — nie musi być długi, musi być prawdziwy.
- Wiedz, jak szybko możesz usunąć dane konkretnego klienta na jego żądanie.
Podsumowanie
RODO nie jest karą za posiadanie CRM-u — jest zestawem rozsądnych zasad, które łatwiej spełnić, gdy wiesz dokładnie, gdzie leżą Twoje dane. Model własnej instalacji (jak w CoreBase) odpowiada na to pytanie najprościej, jak to możliwe: dane są tam, gdzie Ty je trzymasz, nie u kogoś innego.